Cómo funciona el blockchain para proteger tus datos: concepto, ventajas y términos clave
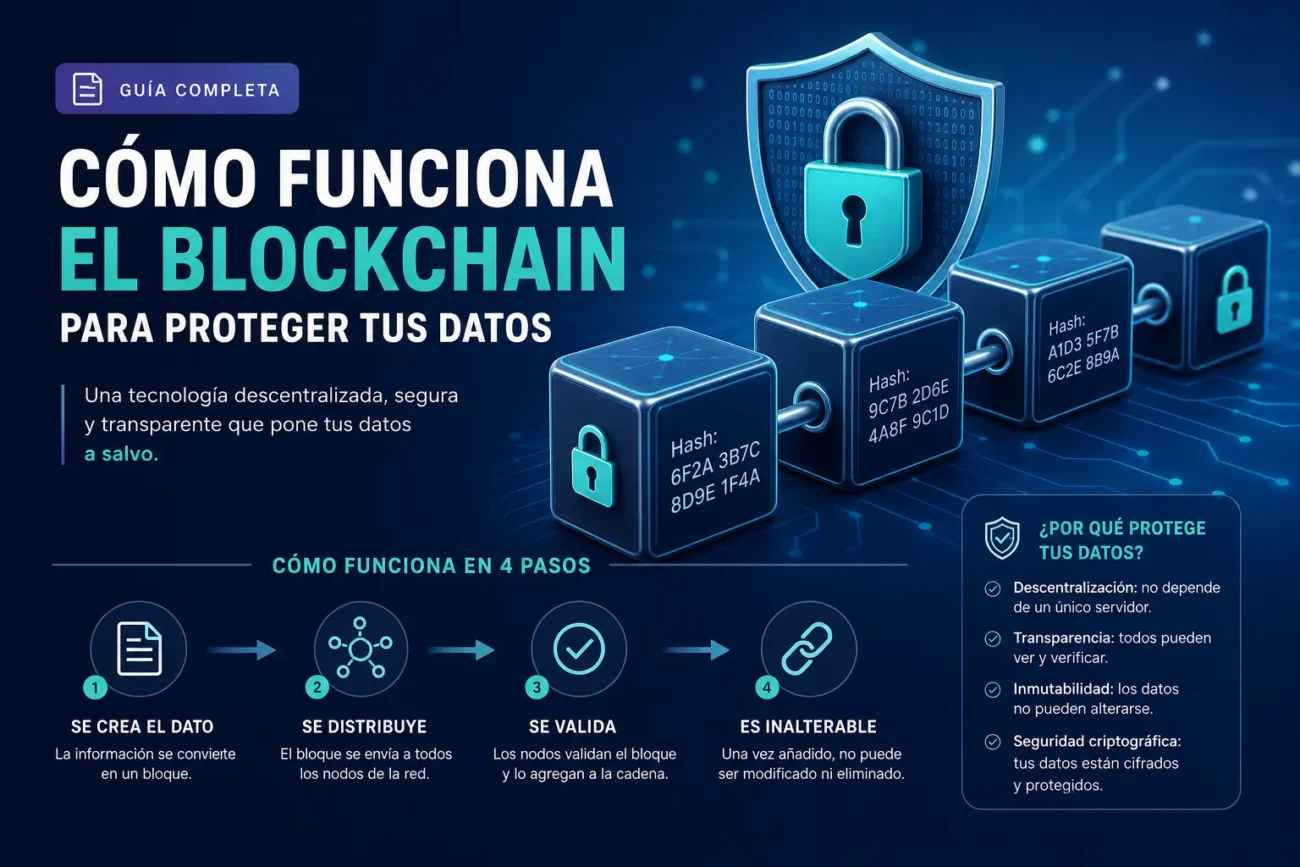
El blockchain es un registro distribuido que protege tus datos al almacenarlos en bloques encadenados mediante criptografía: cada bloque contiene un hash del bloque anterior y una lista de transacciones, lo que hace que cualquier intento de modificar la información sea fácilmente detectable. Al replicarse el libro mayor entre múltiples nodos en la red, no existe un punto único de fallo ni un control central que pueda alterar los registros sin consenso, por lo que se mejora la integridad y la trazabilidad de los datos.
La protección se basa en mecanismos técnicos combinados: la criptografía asegura que solo quien tenga las claves pueda firmar cambios; el hashing garantiza que una modificación cambie la huella del bloque; y los algoritmos de consenso (por ejemplo, prueba de trabajo o prueba de participación) validan que la mayoría de nodos acepte un nuevo estado antes de añadirlo a la cadena. Esta combinación crea inmutabilidad práctica y resistencia a la manipulación, además de permitir auditorías verificables sin necesidad de intermediarios.
- Integridad: los datos no pueden modificarse sin dejar rastro.
- Trazabilidad: cada cambio queda registrado y es verificable.
- Resistencia a la censura: la descentralización dificulta la eliminación selectiva de registros.
- Eliminación del punto único de fallo: múltiples copias distribuidas reducen riesgos de pérdida.
Términos clave: Hash: función que genera una huella única de datos; Nodo: participante que almacena y valida copias de la cadena; Ledger distribuido: el registro compartido entre nodos; Contrato inteligente: código autoejecutable almacenado en la cadena que automatiza reglas; Consenso: proceso por el cual la red acuerda el estado válido del ledger.
Mecanismos esenciales: criptografía, consenso distribuido y registros inmutables
La criptografía proporciona los cimientos de seguridad en sistemas distribuidos: algoritmos de hashing garantizan la integridad de los datos, mientras que las firmas digitales y la criptografía de clave pública autentican remitentes y autorizan transacciones. Estos mecanismos permiten verificar que la información no ha sido alterada y que las identidades operantes son legítimas, lo que es crucial para mantener la confianza sin recurrir a intermediarios.
El consenso distribuido resuelve cómo múltiples nodos independientes acuerdan una única versión del historial de transacciones. Protocolos como la prueba de trabajo (PoW) y la prueba de participación (PoS), junto con variantes tolerantes a fallos bizantinos, coordinan la validación y ordenación de bloques, impidiendo el doble gasto y asegurando disponibilidad y resistencia frente a nodos maliciosos.
Los registros inmutables (por ejemplo, una cadena de bloques) almacenan datos de forma append-only y enlazan bloques mediante hashes, de modo que cualquier modificación posterior es fácilmente detectable. Esta inmutabilidad, combinada con criptografía y mecanismos de consenso, ofrece trazabilidad, auditoría y transparencia en redes descentralizadas, facilitando la verificación independiente del historial de transacciones.
Cómo el blockchain evita la manipulación y mejora la privacidad de tus datos
La arquitectura de blockchain evita la manipulación al combinar un libro mayor distribuido con mecanismos de consenso y criptografía: cada bloque contiene un hash que enlaza al anterior, las transacciones están firmadas digitalmente y las copias replicadas en numerosos nodos hacen que cambiar un registro requiera controlar la mayoría de la red. Gracias a la inmutabilidad y al consenso (por ejemplo, PoW o PoS como conceptos), cualquier intento de alterar datos queda expuesto porque las discrepancias entre nodos son detectables y difíciles de corregir sin consenso mayoritario.
A nivel técnico, estructuras como los árboles Merkle, los hashes criptográficos y las firmas digitales garantizan la integridad y la autenticidad de los datos: una modificación cambia los hashes y rompe las referencias, lo que convierte cualquier manipulación en fácilmente verificable y rastreable. Además, la naturaleza auditable del ledger permite verificar historiales completos de transacciones, reduciendo la posibilidad de alteraciones no detectadas y mejorando la trazabilidad de los cambios.
Para la privacidad de tus datos, el blockchain ofrece distintos enfoques según el diseño: las cadenas públicas proporcionan pseudonimato, mientras que tecnologías de privacidad como pruebas de conocimiento cero (ZK), firmas en anillo y transacciones confidenciales ocultan detalles sensibles sin perder verificabilidad. En entornos empresariales, las blockchains permissioned combinan cifrado, control de acceso y divulgación selectiva para limitar quién ve qué datos; además, soluciones off-chain y canales privados permiten procesar información confidencial fuera del ledger público manteniendo comprobación criptográfica cuando es necesario.
Implementación práctica: pasos y herramientas para proteger tus datos con blockchain
Para una implementación práctica comienza por evaluar los requisitos de seguridad y privacidad de tus datos: clasifica la sensibilidad, define objetivos de integridad, confidencialidad y disponibilidad, y decide el modelo de red (pública, privada o consorcio) según regulaciones y escala. Arquitectura de datos: almacena únicamente hashes y metadatos críticos en la cadena y mantiene los datos pesados off‑chain en almacenamiento cifrado (p. ej. IPFS o almacenamiento empresarial) para cumplir con rendimiento y privacidad. Implementa hashing, firmas digitales y contratos inteligentes para controlar el acceso y registrar trazabilidad inmutable.
Herramientas y plataformas recomendadas
- Plataformas blockchain: Ethereum (público), Hyperledger Fabric y Corda (privadas/consorcio).
- Almacenamiento off‑chain: IPFS / Filecoin, soluciones de objeto cifrado en la nube.
- Desarrollo y testing: web3.js / ethers.js, Truffle / Hardhat, Ganache, SDKs de Hyperledger.
- Seguridad y auditoría: OpenZeppelin contracts, herramientas de análisis como Slither o MythX, auditorías externas de contratos inteligentes.
- Gestión de claves y secretos: HSM, AWS KMS, HashiCorp Vault, carteras multifirma.
- Oráculos y servicios auxiliares: Chainlink u otros proveedores para integrar datos externos de forma segura.
En la fase de despliegue, prueba en redes de desarrollo y testnet, aplica auditorías de contratos y pruebas de penetración antes de producción, y configura nodos y políticas de consenso acorde al modelo elegido. Establece gestión de identidades (DIDs, credenciales verificables), controles de acceso mediante contratos inteligentes y prácticas de gestión de claves robustas (HSM, multifirma). Finalmente, implementa monitorización continua, registros inmutables para incidentes y procesos de gobernanza y cumplimiento para mantener la protección de datos a lo largo del ciclo de vida.
Limitaciones, riesgos comunes y mejores prácticas para asegurar datos en blockchain
La tecnología blockchain aporta trazabilidad e inmutabilidad, pero también tiene limitaciones importantes: la inmutabilidad significa que los datos erróneos o sensibles quedan registrados permanentemente si se almacenan directamente en la cadena («garbage in, garbage out»); la mayoría de cadenas públicas son inherentemente transparentes, lo que complica la protección de privacidad y la aplicación de derechos como el de supresión; además, cuestiones de escalabilidad y coste de transacción pueden impedir almacenar grandes volúmenes de datos on‑chain, por lo que suelen requerirse soluciones híbridas con almacenamiento off‑chain y referencias hash en la cadena.
- Compromiso de claves: pérdida o robo de claves privadas y credenciales produce pérdida de control sobre datos y activos.
- Vulnerabilidades en contratos inteligentes: errores lógicos o de implementación que permiten exploits y fugas de datos.
- Manipulación de oráculos: entradas externas comprometidas que introducen datos falsos en la cadena.
- Ataques de consenso y censura: 51% y otros ataques que pueden reordenar o bloquear transacciones.
- Fugas de metadatos y front‑running/MEV: información derivada de patrones de uso que reduce la privacidad.
- Minimizar datos on‑chain: almacenar sólo hashes y referencias; mantener datos sensibles cifrados y en repositorios off‑chain controlados.
- Gestión de claves robusta: usar carteras hardware, firmas múltiples (multisig), HSMs o MPC y planes de recuperación de claves.
- Seguridad en contratos y oráculos: auditorías externas, pruebas formales cuando sea viable, modelos de oráculos redundantes y verificables.
- Modelos de permiso y gobernanza: considerar cadenas permissionadas o capas de privacidad para datos regulados y aplicar timelocks y procesos de gobernanza para actualizaciones.
- Monitorización y respuesta: implementar detección de anomalías, alertas en tiempo real y planes de mitigación ante incidentes.